후 댓글을 남겨주세요.
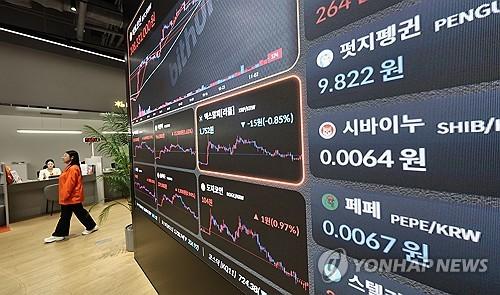
자산 탈취 사고 등에 보안 경각심↑…19일 대응 방안 논의
국내 가상자산 거래소에서 해킹 사고가 잇따르자 금융당국이 업계 보안 책임자들을 소집해 대응 방안을 논의한다.
8일 가상자산업계에 따르면, 금융감독원은 오는 19일 가상자산업권 해킹 사고 관련 대응회의를 개최할 예정이다.
회의 참석 대상은 거래소와 커스터디(Custody·수탁) 업체 등을 포함한 국내 모든 가상자산사업자의 정보보호 최고책임자(CISO)다.
회의에서는 각 사 보안 관리 운영 실태를 점검하고 해킹 예방 및 대응 방안 등을 논의할 것으로 전해졌다.
금융당국은 금융업계 전반의 보안 체계를 강화하고 있다.
금융위원회는 5일 가상자산사업자와 전자금융업자를 포함한 전 금융권을 대상으로 외부 접점과 보안 관리 전반의 내부통제 운영 실태를 전수 점검하겠다고 밝혔다.
최근 국내 거래소들에서 개인정보 유출과 가상자산 탈취 사고가 이어진 데다 해외 거래소 바이낸스에서도 대규모 자산이 해킹으로 빠져나가면서 업계 전반의 보안 경각심이 높아지고 있다.
고팍스는 9월 초부터 일부 이용자 계정에 비정상적인 접근이 발생, 이용자 7명과 전·현직 임직원 2명의 개인정보가 빠져나갔고, 지난달에도 추가 정보 유출을 겪었다.
이달 6일에는 해킹 협박 메일을 받고 고팍스 내 모든 가상자산의 입·출금과 매매를 중단했다. 현재 보유자산 전량을 인터넷과 분리된 '콜드월렛'(Cold Wallet)으로 이전하는 작업도 하고 있다.
빗썸은 지난달 말 사내 모바일 그룹웨어 시스템 '다우오피스'를 통해 임직원 715명의 개인정보를 비롯해 고객 844명의 성명, 휴대전화, 주민등록번호, 신분증 사본 등이 유출됐다.
코인마켓 거래소 프라뱅에서는 인터넷과 연결된 '핫월렛'(Hot Wallet)에서 비정상적인 출금으로 1억원 상당의 자산이 탈취됐고, 최근 이용자 7명의 개인정보 유출도 추가 확인됐다.
피해 거래소들은 기존 피해 내역을 분석하고 추가 피해 여부를 점검하고 있다.
고팍스는 개인정보 유출 내역과 원인을 재점검하면서, 추가 해킹 피해를 막기 위해 서비스 중지 후 내부 조치 중이다.
빗썸은 사고 직후 긴급 보안 조치를 하고, 한국인터넷진흥원(KISA)과 금감원 등 관계기관과 함께 사고 경위와 추가 피해 여부를 분석하고 있다. 해킹 창구가 됐던 다우오피스의 보안 업데이트 등 후속 조치도 진행 중이다.
뉴스레터
매일 아침, 핵심 뉴스를 이메일로 받아보세요
후 댓글을 남겨주세요.